Welche Rechte braucht ein KI-Agent im Unternehmen?
Am Kalender lässt sich zeigen, wie ihr Lesen, Buchen und Einladen als getrennte Aktionen für einen KI-Agenten absichert.
Ein Agent soll einen freien Beratungstermin finden. Dafür braucht er Zeiten, zu denen jemand verfügbar ist. Titel und Teilnehmer bestehender Termine spielen für diese Aufgabe keine Rolle. Um anschließend einen Termin zu buchen, muss die Anwendung in einen Kalender schreiben. Mit der Einladung kommt ein Empfänger hinzu, an den Daten übermittelt werden. Aus einem scheinbar kleinen Auftrag entstehen drei Aktionen mit verschiedenen Folgen.
Das Model Context Protocol, kurz MCP, beschreibt, wie KI-Anwendungen Werkzeuge und Datenquellen einbinden. Seine Spezifikation vom Juli 2026 hat die Autorisierung weiterentwickelt. Welche Kalender ein konkreter Nutzer sehen darf und unter welchen Bedingungen jemand eine Einladung verschicken kann, entscheidet weiterhin die Anwendung mit ihren Diensten. MCP-Spezifikation vom Juli 2026
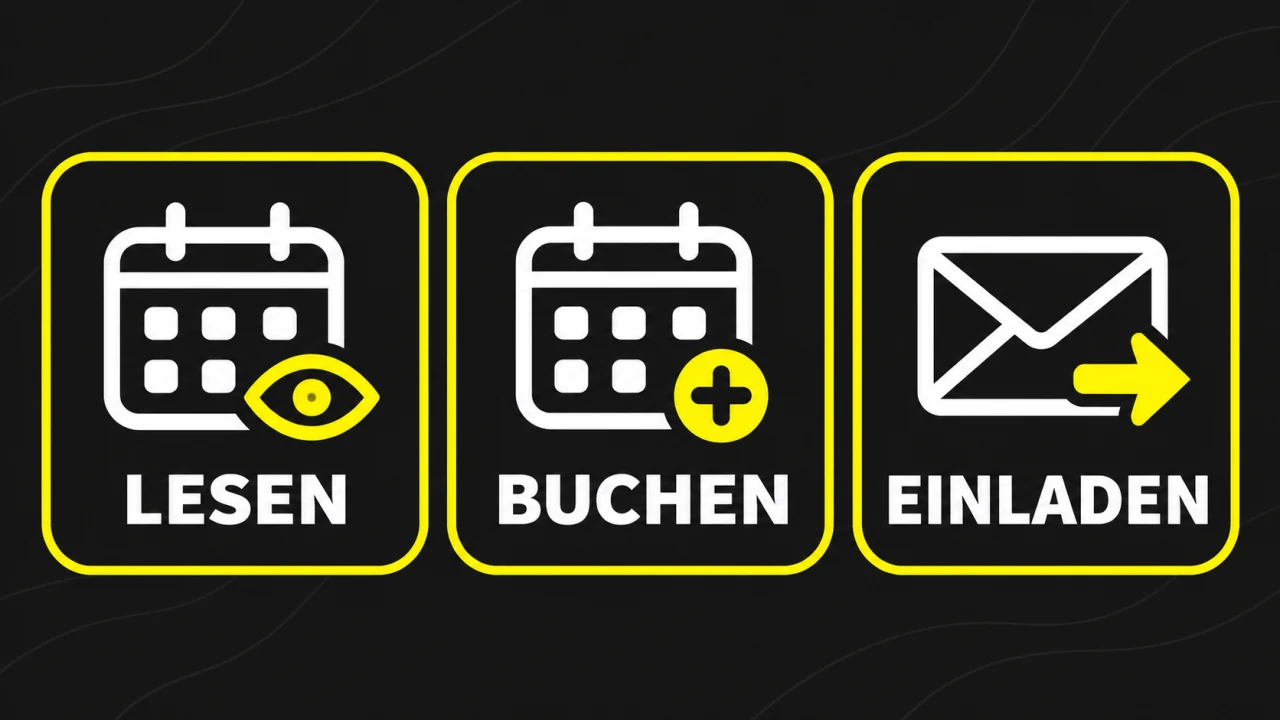
Drei Aktionen am selben Kalender
- Lesen. Das Werkzeug gibt für den erlaubten Kalender nur buchbare Zeitfenster zurück. Es übermittelt weder Betreffzeilen noch Teilnehmerlisten an das Modell.
- Buchen. Das Werkzeug prüft Kalender, Zeitfenster und die Daten der Anfrage. Vor dem Schreiben kontrolliert es die Verfügbarkeit erneut. Dieselbe Anfrage kann bei einem Timeout anhand ihres Vorgangsschlüssels geprüft werden.
- Einladen. Die Anwendung verwendet die bestätigte Adresse aus dem Buchungsvorgang. Ein Agent darf die Empfängerliste weder aus Freitext ableiten noch beliebige Nachrichten an andere Adressen verschicken.
Je nach Kalenderanbieter kann das Anlegen eines Termins bereits eine Einladung auslösen. Dann muss dieselbe Prüfung greifen, bevor der Kalenderaufruf stattfindet. Die drei Aktionen beschreiben fachliche Rechte. Sie müssen nicht drei getrennten Aufrufen an den Anbieter entsprechen.
Wo die Rechte durchgesetzt werden
Der Werkzeugserver prüft bei jedem Aufruf, welche Anwendung und welcher Nutzer anfragen und ob der Zugriff auf den konkreten Kalender erlaubt ist. Er legt fest, welche Daten er zurückgibt. Die Beschreibung des Werkzeugs im Agenten kann bei der Auswahl helfen. Die eigentliche Kontrolle liegt im Code des Servers und in den Rechten des verbundenen Dienstes. NIST behandelt unter anderem Agentenidentität und nachvollziehbare Delegation als Bausteine solcher Systeme. NIST zu Agenten-Identitäten
Für Schreibvorgänge lohnt sich eine sichtbare Bestätigung. Der Nutzer sieht Termin, Zeitzone, Kalender und Empfänger. Die Freigabe wird an genau diese Daten gebunden. Die Anwendung protokolliert Aktion und Ergebnis, mit so wenigen personenbezogenen Angaben wie für die Nachvollziehbarkeit nötig.
Die drei Tests vor der ersten Freigabe
- Der Zugriff bleibt eng. Eine Anfrage nach Betreff oder Teilnehmern liefert keine bestehenden Termindetails. Ein anderer Kalender bleibt außerhalb des erlaubten Bereichs.
- Änderungen brauchen eine passende Freigabe. Wenn sich der Empfänger nach der Bestätigung ändert, hält die Anwendung an. Ein Anweisungstext in einem geladenen Dokument kann daran nichts ändern.
- Eine Wiederholung bleibt ein Vorgang. Nach einer verlorenen Antwort entstehen durch denselben bestätigten Auftrag weder ein zweiter Termin noch eine zweite Einladung.
Dasselbe Prinzip gilt für Einkauf, CRM und Dokumentenablagen. Beginnt mit der Frage, welche einzelne Handlung ihr erlauben wollt. Für eine Oberfläche ohne passende API zeigt unser Browser-Agenten-Beispiel, wie eine Freigabe vor dem Speichern aussehen kann.
Quellen
- Model Context Protocol, Spezifikation vom 28. Juli 2026.
- NIST NCCoE, Design Tenets for Agent Identity Management Systems, 27. Oktober 2026.